
Fuite de données Armurerie Lavaux : quelles informations ont été exposées et quelles précautions prendre ?
Selon les informations communiquées par l’Armurerie Lavaux, l’incident a été signalé le 1er août 2026. Une publication d’information a ensuite été mise en ligne le 4 août 2026, puis actualisée le 6 août 2026. Les investigations techniques sont toujours en cours et les personnes potentiellement concernées sont contactées individuellement par courrier électronique.
Cette affaire rappelle une réalité importante : dans le secteur de l’armurerie, une fuite de données personnelles peut avoir des conséquences particulières. Au-delà des risques classiques liés aux données personnelles, certaines informations peuvent concerner des personnes ayant acheté des produits réglementés ou sensibles.
🔴 MISE À JOUR – 20 septembre 2026
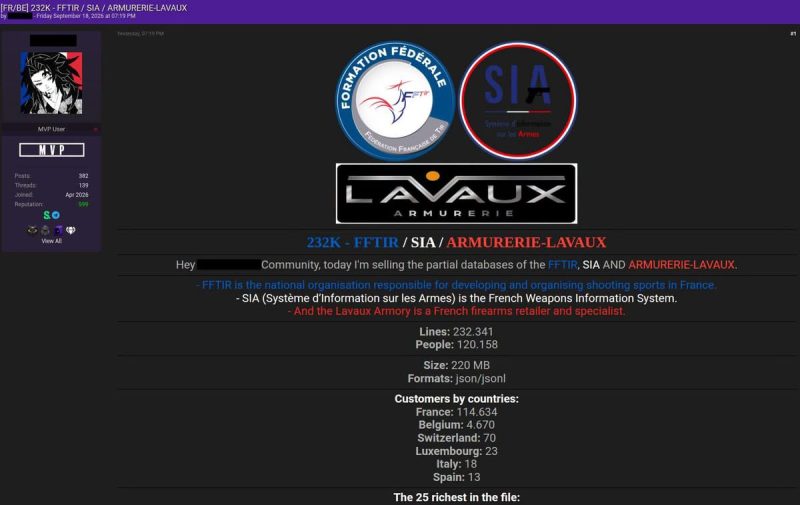
De nouvelles informations ont été publiées le 19 septembre 2026 concernant l’incident de sécurité de l’Armurerie Lavaux. Selon FrenchBreaches, un pirate utilisant le pseudonyme ChimeraZ revendique désormais la mise en vente d’une base de données présentée comme issue de l’Armurerie Lavaux.
La revendication porte sur 232 341 lignes associées à 120 158 personnes. Les données présentées pourraient notamment associer des identités, des adresses et des informations relatives à des achats d’armes, de munitions et d’équipements. Ces chiffres et le périmètre exact de la base restent toutefois à confirmer.
Important : ces nouveaux éléments ne constituent pas, à ce stade, une nouvelle confirmation officielle de l’Armurerie Lavaux. Ils doivent être distingués des informations officiellement communiquées par l’entreprise en août 2026.
Une cyberattaque ciblée à l’origine de l’incident
D’après le communiqué publié par l’Armurerie Lavaux, l’entreprise a été informée le 1er août 2026 d’une cyberattaque ciblée ayant permis l’extraction d’informations relatives à des commandes effectuées sur son site depuis 2025.
Dès la découverte de l’incident, l’entreprise indique avoir engagé plusieurs actions :
- lancement d’investigations techniques ;
- intervention de prestataires spécialisés en cybersécurité ;
- correction de la vulnérabilité identifiée ;
- renforcement des mesures de protection des systèmes ;
- notification de l’incident auprès de la CNIL ;
- transmission des éléments aux autorités compétentes.
L’objectif de ces démarches est notamment d’identifier l’origine de l’attaque, d’évaluer précisément son périmètre et de limiter les conséquences pour les personnes concernées.
Quelles données personnelles ont été exposées ?
L’Armurerie Lavaux précise que les informations extraites concernent le récapitulatif de certaines commandes réalisées sur son site.
Les données potentiellement concernées sont les suivantes :
- civilité ;
- nom et prénom ;
- numéro de téléphone ;
- adresse postale ;
- ville et pays ;
- numéro et identifiant de commande ;
- montant total de la commande ;
- désignation, référence et prix des produits commandés.
Ces informations peuvent sembler classiques dans le cadre d’une fuite de données commerciale. Cependant, dans le contexte particulier d’une armurerie, certaines données prennent une dimension supplémentaire.
La combinaison d’un nom, d’une adresse, d’un numéro de téléphone et d’informations relatives à des achats peut potentiellement permettre à des personnes mal intentionnées de cibler plus précisément certaines victimes.
De nouvelles données revendiquées pour plus de 120 000 personnes
La situation a évolué en septembre 2026 avec la publication de nouvelles informations concernant la fuite. Selon FrenchBreaches, le pirate utilisant le pseudonyme ChimeraZ affirme mettre en vente une base présentée comme issue de l’Armurerie Lavaux.
Selon cette revendication, la base contiendrait 232 341 lignes associées à 120 158 personnes et représenterait environ 220 Mo de données aux formats JSON et JSONL.
Les personnes revendiquées seraient principalement situées en France, mais la base mentionnerait également des personnes en Belgique, en Suisse, au Luxembourg, en Italie et en Espagne.
Ces chiffres doivent toutefois être considérés avec prudence. Ils proviennent de la revendication du pirate et ne constituent pas, à ce stade, une confirmation officielle du nombre de personnes réellement concernées par l’incident.
Les échantillons présentés et analysés par FrenchBreaches montrent notamment des informations susceptibles d’associer :
- des noms et prénoms ;
- des numéros de téléphone ;
- des adresses postales ou de livraison ;
- des numéros et identifiants de commandes ;
- le nombre de commandes ou de transactions ;
- des montants associés aux commandes ;
- la désignation et la référence des produits ;
- le prix, la marque et certaines caractéristiques des produits achetés.
Certains enregistrements présentés permettraient notamment d’associer une identité et une adresse à des achats précis d’armes, de munitions, de chargeurs ou d’autres équipements liés aux armes.
Cette combinaison d’informations est particulièrement sensible car elle pourrait faciliter des tentatives de phishing ciblées, de faux appels administratifs ou des opérations de repérage. Il s’agit cependant de risques potentiels : la publication de ces informations ne permet pas, à elle seule, d’affirmer qu’elles ont déjà été utilisées à des fins malveillantes.
FrenchBreaches indique également que le pirate proposerait des informations ciblées sur certaines personnes, avec des tarifs annoncés allant de 50 à 100 dollars selon le type de profil recherché. Là encore, il s’agit d’éléments issus de la revendication du pirate et non d’une confirmation indépendante de ventes ou d’utilisations frauduleuses.
FFTir et SIA : attention aux conclusions trop rapides
La nouvelle revendication présente également certaines données comme étant liées à la Fédération Française de Tir (FFTir) et au Système d’information sur les armes (SIA).
Cette information doit être interprétée avec prudence. La présence éventuelle de données relatives à la FFTir ou au SIA dans les fichiers présentés ne permet pas de démontrer que les systèmes informatiques de ces organismes ont été directement compromis.
Ces informations pourraient notamment provenir de données détenues par l’armurerie elle-même ou avoir été croisées avec d’autres sources de données.
À retenir :
À ce stade, l’incident directement confirmé concerne l’Armurerie Lavaux. La présence alléguée d’informations liées à la FFTir ou au SIA ne suffit pas à établir une compromission directe de leurs infrastructures. L’origine exacte de l’ensemble des données revendiquées reste à déterminer.
Quelles informations n’étaient pas concernées selon Lavaux ?
L’Armurerie Lavaux indiquait également en août 2026 que plusieurs catégories d’informations sensibles n’étaient pas concernées par l’incident alors identifié.
Selon les éléments communiqués à cette date :
- aucun document transmis par les clients n’a été extrait ;
- aucune adresse électronique n’est concernée ;
- aucun mot de passe n’a été compromis ;
- aucune donnée bancaire n’a été exposée ;
- aucun moyen de paiement n’est concerné ;
- aucun numéro SIA n’a été extrait ;
- aucun numéro d’arme n’est concerné.
Ces précisions correspondent à l’état des connaissances communiqué officiellement par l’Armurerie Lavaux en août 2026. Elles sont importantes car l’entreprise indiquait alors que l’incident ne correspondait pas à une extraction complète des comptes clients ou des dossiers administratifs transmis lors d’un achat d’arme.
⚠️ Mise à jour :
Cette information correspond à l’état des connaissances communiqué officiellement par l’Armurerie Lavaux en août 2026. La nouvelle revendication publiée en septembre présente un périmètre de données plus large, qui reste à confirmer. Il convient donc de distinguer les données officiellement identifiées par Lavaux des informations supplémentaires revendiquées par le pirate.
Pourquoi cette fuite est particulièrement sensible dans le domaine des armes ?
Une fuite de données classique expose généralement à des risques comme le démarchage abusif, les tentatives d’hameçonnage ou l’usurpation d’identité. Dans le domaine de l’armurerie, le contexte impose toutefois une vigilance supplémentaire.
La connaissance du fait qu’une personne a commandé certains produits peut fournir des informations sur ses centres d’intérêt ou ses équipements. Lorsque ces informations sont associées à une identité et à une adresse, elles peuvent potentiellement permettre de cibler plus précisément certaines personnes.
C’est pourquoi l’Armurerie Lavaux recommande une vigilance particulière aux détenteurs de produits relevant des catégories B, C ou D.
L’entreprise précise que les informations extraites pourraient notamment être utilisées à des fins de renseignement ou de repérage.
Quels sont les risques après une fuite de données ?
À ce stade, l’Armurerie Lavaux indique que les investigations se poursuivent afin de déterminer précisément les circonstances de l’incident et son périmètre exact. Les nouvelles informations publiées en septembre apportent des éléments supplémentaires, mais leur exhaustivité et leur origine exacte restent à confirmer.
Toutefois, les informations exposées ou revendiquées peuvent théoriquement être utilisées dans différentes formes de fraudes.
Les principaux risques identifiés sont les suivants :
Les tentatives d’hameçonnage ciblées (phishing)
Une personne disposant d’informations précises sur une commande peut tenter de se faire passer pour un professionnel ou pour l’Armurerie Lavaux elle-même.
Un message frauduleux pourrait par exemple reprendre :
- le nom du client ;
- une référence de commande réelle ;
- le montant d’un achat effectué ;
- des informations permettant de rendre le contact plus crédible.
L’objectif peut être d’obtenir d’autres informations personnelles, de récupérer des identifiants ou d’inciter la victime à cliquer sur un lien malveillant.
Il est donc essentiel de ne jamais communiquer un mot de passe, un code reçu par SMS ou toute information de sécurité à un interlocuteur non vérifié.
Les tentatives d’usurpation d’identité
Les données extraites peuvent également être utilisées pour créer des scénarios d’escroquerie plus crédibles.
Un fraudeur pourrait prétendre représenter :
- une armurerie ;
- un transporteur ;
- une administration ;
- une autorité chargée d’un contrôle.
Le fait de connaître des informations liées à une commande passée rend ce type d’approche potentiellement plus convaincant.
Le risque spécifique lié aux détenteurs d’armes
L’Armurerie Lavaux attire particulièrement l’attention des personnes ayant acheté des produits relevant des catégories B, C ou D.
La société rappelle que les informations extraites pourraient être utilisées à des fins de renseignement ou de repérage. Les nouvelles données revendiquées en septembre pourraient, si leur contenu et leur origine étaient confirmés, permettre d’associer plus précisément certaines personnes à des achats déterminés.
Il convient toutefois de rappeler qu’à ce jour, aucune information ne permet d’affirmer qu’une utilisation malveillante de ces nouvelles données a déjà eu lieu.
La meilleure réponse reste donc la vigilance et l’adoption de bonnes pratiques de sécurité.
Que faire si vous êtes concerné par cette fuite de données ?
Si vous avez effectué une commande auprès de l’Armurerie Lavaux depuis 2025, il est recommandé d’adopter plusieurs réflexes simples.
- Restez attentif aux appels, SMS et e-mails inhabituels.
- Ne cliquez jamais sur un lien provenant d’un message suspect.
- Vérifiez toujours l’identité de votre interlocuteur.
- Ne communiquez jamais vos mots de passe ou codes de sécurité.
- Contactez directement l’Armurerie Lavaux via ses coordonnées habituelles en cas de doute.
Une attention particulière doit être portée aux demandes urgentes ou inhabituelles : demande de paiement, vérification de compte, récupération d’informations personnelles ou prétendu contrôle administratif.
Attention aux faux agents et aux faux contrôles
L’Armurerie Lavaux rappelle un point particulièrement important pour les détenteurs d’armes :
La police, la gendarmerie ou les douanes ne se présenteront jamais spontanément à votre domicile afin de récupérer vos armes ou vos munitions.
En cas d’appel suspect ou de visite inattendue liée à cette affaire :
- ne communiquez aucune information personnelle ;
- ne remettez aucune arme ou munition à un inconnu ;
- ne laissez pas entrer une personne suspecte dans votre domicile ;
- contactez immédiatement les forces de l’ordre en composant le 17.
Une affaire qui rappelle l’importance de la cybersécurité dans le secteur armurier
Les armureries, comme de nombreuses entreprises commerciales, traitent aujourd’hui un volume important de données numériques. Les informations liées aux commandes, aux livraisons et aux échanges clients représentent une cible intéressante pour les cybercriminels.
Cet incident souligne l’importance pour les professionnels du secteur de renforcer constamment leurs protections informatiques, mais également pour les utilisateurs d’adopter des habitudes de sécurité adaptées.
Pour les tireurs et chasseurs, la protection des données personnelles devient un élément complémentaire de la sécurité globale, au même titre que le stockage sécurisé des armes ou le respect des règles de transport.
Conclusion
L’Armurerie Lavaux a confirmé un incident de sécurité ayant conduit à l’extraction de certaines données relatives à des commandes clients. L’entreprise indique avoir corrigé la vulnérabilité concernée, renforcé ses systèmes et informé les autorités compétentes.
En août 2026, l’entreprise indiquait que les données concernées comprenaient principalement des informations liées aux commandes et aux coordonnées des clients, tandis que les données bancaires, mots de passe, documents transmis, numéros SIA et numéros d’armes n’étaient pas concernés.
Depuis septembre 2026, une nouvelle revendication fait état d’une base de 232 341 lignes associées à 120 158 personnes, avec des informations qui pourraient aller jusqu’à l’association entre identité, adresse et achats précis. Ces éléments sont toutefois issus d’une revendication du pirate et leur périmètre exact reste à confirmer.
La présence alléguée d’informations liées à la FFTir et au SIA ne permet pas non plus, à ce stade, d’affirmer que leurs systèmes ont été directement compromis.
Dans l’attente de la fin des investigations, la principale recommandation reste donc la prudence face aux communications inhabituelles, aux tentatives d’usurpation d’identité et aux demandes d’informations personnelles.
FAQ – Fuite de données Armurerie Lavaux
Quand la fuite de données de l’Armurerie Lavaux a-t-elle été signalée ?
L’Armurerie Lavaux indique avoir été informée d’une cyberattaque le 1er août 2026. Une page d’information a ensuite été publiée le 4 août 2026 et mise à jour le 6 août 2026. De nouvelles informations concernant une base revendiquée ont été publiées par FrenchBreaches le 19 septembre 2026.
Combien de personnes seraient concernées par la nouvelle revendication ?
Selon les informations publiées par FrenchBreaches, le pirate ChimeraZ revendique une base contenant 232 341 lignes associées à 120 158 personnes. Ces chiffres proviennent de la revendication du pirate et restent donc à confirmer.
Quelles données clients ont été exposées ?
Les informations officiellement identifiées par l’Armurerie Lavaux comprennent notamment les noms, prénoms, coordonnées téléphoniques, adresses postales, informations de commande et détails des produits commandés. Les nouveaux échantillons présentés en septembre pourraient également contenir des informations plus détaillées sur les transactions et les produits, mais le périmètre exact reste à confirmer.
Les numéros SIA ou les numéros d’armes ont-ils été divulgués ?
Selon la communication officielle de l’Armurerie Lavaux publiée en août 2026, les numéros SIA et les numéros d’armes ne faisaient pas partie des informations extraites identifiées à cette date. Une nouvelle revendication publiée en septembre présente toutefois un périmètre plus large de données, qui reste à confirmer.
La FFTir ou le SIA ont-ils été piratés ?
La présence alléguée d’informations liées à la FFTir ou au SIA dans la base revendiquée ne permet pas d’affirmer que leurs infrastructures ont été directement compromises. Ces informations pourraient provenir de données détenues par l’armurerie ou avoir été croisées avec d’autres sources.
Mes données bancaires sont-elles concernées ?
Non. Selon les informations communiquées par l’Armurerie Lavaux, aucune donnée bancaire ni aucun moyen de paiement n’a été compromis.
Que faire si je reçois un appel suspect après cette fuite ?
Ne communiquez aucune information personnelle, ne remettez aucune arme ou munition à un inconnu et contactez directement les forces de l’ordre au 17 en cas de situation suspecte.
Sources
- Communication officielle – Armurerie Lavaux : « Information relative à un incident de sécurité » (mise à jour du 6 août 2026).
- French Breaches – Alerte concernant l’incident Armurerie Lavaux.
- French Breaches – Publication du 19 septembre 2026 concernant la revendication d’une base de données associée à l’Armurerie Lavaux.
- Commission Nationale de l’Informatique et des Libertés (CNIL) – recommandations générales relatives aux violations de données personnelles.
À retenir :
La fuite de données concernant l’Armurerie Lavaux s’inscrit dans un contexte plus large où la cybersécurité devient un enjeu majeur pour le monde du tir sportif. Entre protection des données personnelles, sécurité des informations liées aux pratiquants et prévention des tentatives de fraude, ces sujets méritent une attention particulière.
À lire également : la sécurité des données dans le tir sportif
L’incident de sécurité concernant l’Armurerie Lavaux rappelle que la protection des données personnelles est devenue un enjeu important pour les tireurs sportifs et les détenteurs d’armes. Ces dernières années, plusieurs affaires ont montré la nécessité de rester vigilant face aux risques numériques, aux tentatives d’usurpation d’identité et aux campagnes de phishing ciblées.
Safe Shooting vous propose plusieurs dossiers pour mieux comprendre ces enjeux et adopter les bons réflexes :
-
Tireur sportif et vie privée : 7 erreurs qui exposent vos données personnelles
Un guide pratique pour comprendre les erreurs courantes qui peuvent mettre en danger vos informations personnelles et découvrir les bonnes pratiques pour mieux les protéger.
-
Fuite de données à la FFTir : que s’est-il passé et comment réagir ?
Retour sur l’incident ayant concerné la Fédération Française de Tir, les informations exposées et les recommandations destinées aux personnes potentiellement concernées.
-
Piratage du SIA : des milliers de détenteurs d’armes exposés — ce que l’on sait vraiment
Analyse d’un épisode majeur concernant la sécurité des données liées aux détenteurs d’armes en France et les précautions à adopter.